Як працює пастка
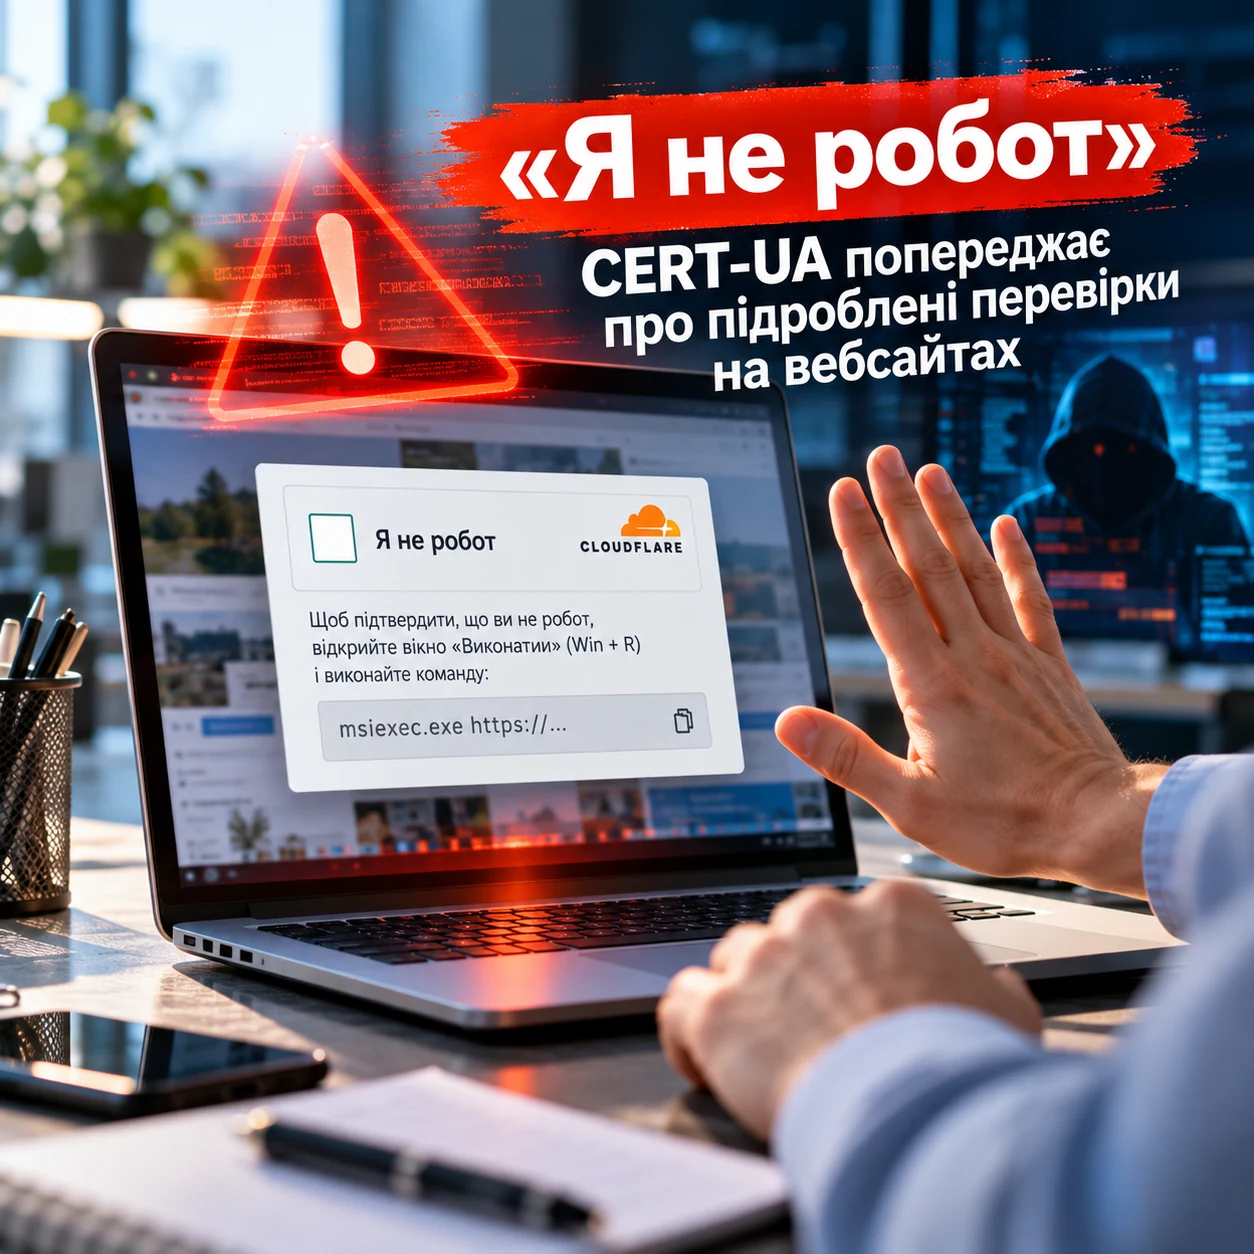
6 жовтня Держспецзв’язку повідомила про кампанію, яку CERT-UA відстежувала у вересні: зловмисники використовували понад сто зламаних вебсайтів. Відвідувачу показували фальшиву перевірку «Я не робот», що імітувала знайомий сервіс, і спонукали виконати команду в Windows.
Сигнал, на якому потрібно зупинитися
Звичайна перевірка в браузері не потребує від вас відкривати системне вікно, вставляти туди команду чи встановлювати програму. Якщо сторінка просить це зробити — припиніть взаємодію та зверніться до відповідального за ІТ.
Знайомий логотип або адреса раніше надійного сайту не гарантують безпеки: сайт може бути скомпрометований.
Що передати команді
Поясніть цей сценарій працівникам, які шукають інструкції, документи та матеріали в інтернеті. Додайте простий канал повідомлення про підозрілі сторінки.
Якщо команду вже виконано, одразу повідомте ІТ-фахівцю, зафіксуйте час і адресу сторінки та дійте за внутрішньою процедурою реагування. Не намагайтеся приховати інцидент або самостійно продовжувати «перевірку».